Thời gian gần đây, cộng đồng công nghệ thông tin và an ninh mạng toàn cầu đang dành sự chú ý lớn đến thông tin về hai lỗ hổng bảo mật nghiêm trọng trong bộ thông dịch của ngôn ngữ lập trình PHP. Vì PHP là nền tảng đang vận hành phần lớn hệ thống website thương mại điện tử, cổng thông tin và các mã nguồn phổ biến (như WordPress, Laravel), việc nắm bắt bản chất sự cố giúp các doanh nghiệp chủ động đánh giá độ an toàn cho hạ tầng số của mình.
Bài viết này từ KN&TC tổng hợp các thông tin cốt lõi về sự cố bảo mật vừa qua cũng như những giải pháp xử lý tiêu chuẩn đang được các tổ chức công nghệ khuyến nghị.
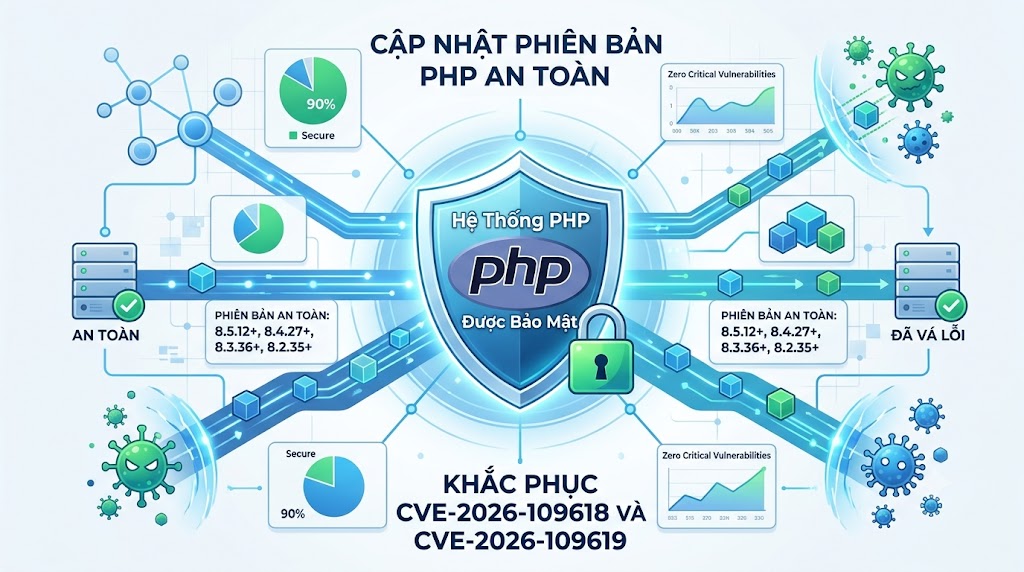
1. Tóm Tắt Sự Cố Lỗ Hổng Bảo Mật Trên PHP
Nhóm phát triển nền tảng PHP đã công bố chi tiết về hai mã lỗ hổng an ninh mạng mới:
- CVE-2026-109618: Lỗi phát sinh trong quá trình xử lý bộ nhớ khi hệ thống vượt quá giới hạn cấu hình memory_limit (Out of Memory). Lỗi này có thể khiến PHP vô tình dọn dẹp các vùng dữ liệu chưa được khởi tạo hoàn chỉnh, tạo điều kiện cho kẻ xấu can thiệp vào bộ nhớ máy chủ.
- CVE-2026-109619: Lỗi liên quan đến trạng thái toàn cục cũ (stale global state). Khi một yêu cầu bị ngắt đột ngột do lỗi nghiêm trọng, một số dữ liệu nội bộ vẫn tồn tại trong bộ nhớ và có thể bị các tiến trình xử lý tiếp theo truy cập lại trước khi kịp làm sạch.
Cả hai lỗ hổng đều được xếp vào nhóm nguy cơ cao (CVSS 9.2) do có khả năng cho phép thực thi mã từ xa mà không cần xác thực (Unauthenticated Remote Code Execution).
2. Phạm Vi Ảnh Hưởng Đến Hệ Thống Doanh Nghiệp
Các cơ quan an toàn thông tin quốc tế như CISA và CERT-EU chỉ ra rằng rủi ro không nằm ở tầng ứng dụng (mã nguồn website) mà nằm trực tiếp ở tầng môi trường thực thi (PHP Core).
Các mô hình máy chủ chịu ảnh hưởng: Tất cả các mô hình vận hành PHP phổ biến bao gồm PHP-FPM, Apache (mod_php), php-cgi, LiteSpeed hay FrankenPHP đều thuộc diện cần kiểm tra.
Lưu ý về ứng dụng: Cập nhật các plugin, giao diện hay phiên bản mã nguồn web (như WordPress hay Laravel) sẽ không thể triệt tiêu rủi ro nếu bản vá môi trường PHP bên dưới chưa được cập nhật.
3. Khuyến Nghị Xử Lý Cho Quản Trị Viên Hệ Thống
Để đảm bảo hệ thống vận hành an toàn và liên tục, các chuyên gia an ninh mạng khuyến nghị doanh nghiệp nên phối hợp với đội ngũ kỹ thuật hoặc đối tác cung cấp dịch vụ máy chủ thực hiện các bước sau:
- Nâng cấp phiên bản PHP an toàn
- Các bản vá lỗi chính thức đã được phát hành cho các dòng PHP đang được hỗ trợ:
- PHP 8.5: Nâng cấp lên phiên bản 8.5.12 hoặc mới hơn.
- PHP 8.4: Nâng cấp lên phiên bản 8.4.27 hoặc mới hơn.
- PHP 8.3: Nâng cấp lên phiên bản 8.3.36 hoặc mới hơn.
- PHP 8.2: Nâng cấp lên phiên bản 8.2.35 hoặc mới hơn.
Lưu ý đối với phiên bản cũ: Các hệ thống vẫn chạy các dòng PHP đã hết hạn hỗ trợ chính thức (như PHP 8.1 trở xuống) cần xem xét phương án cập nhật phiên bản hoặc áp dụng các bản vá riêng biệt từ nhà cung cấp máy chủ.
Biện pháp cấu hình tạm thời
Trong trường hợp hạ tầng cần thời gian rà soát trước khi cập nhật, đội ngũ quản trị có thể áp dụng một số cấu hình giảm thiểu rủi ro:
- Tắt chức năng theo dõi tiến trình tải lên session.upload_progress.enabled = 0 trong cấu hình php.ini để ngăn chặn một số đường dẫn khai thác đã xác định.
- Sử dụng Tường lửa ứng dụng web (WAF) để hỗ trợ lọc các truy vấn bất thường hướng vào máy chủ.
4. Lời Kết
Sự cố bảo mật PHP là bài học nhắc nhở các doanh nghiệp về tầm quan trọng của việc duy trì, bảo trì và kiểm tra hạ tầng công nghệ định kỳ. Việc cập nhật thông tin kỹ thuật kịp thời sẽ giúp doanh nghiệp chủ động phòng ngừa các nguy cơ và bảo vệ an toàn cho hệ thống dữ liệu kinh doanh.
KN&TC tiếp tục đồng hành cùng quý doanh nghiệp trong việc cập nhật các tin tức thị trường công nghệ và giải pháp vận hành hiệu quả.
Nguồn Tham Khảo:
- CERT-EU Security Advisory 2026-018: Critical Vulnerabilities in PHP
- CISA Alert: Critical Vulnerabilities in PHP Require Immediate Patching
- Official PHP Security Announcement & Release Notes
